信息网络传播视听节目业务信息系统安全风险评估报告
一、前言
本报告旨在对从事信息网络传播视听节目业务的信息系统进行全面的安全风险评估,识别潜在的安全威胁和脆弱性,分析可能造成的影响,并提出相应的安全加固建议,以确保业务的连续性和信息资产的安全。报告依据国家相关法律法规、标准规范,结合行业最佳实践,对系统的物理安全、网络安全、主机安全、应用安全、数据安全及安全管理等方面进行评估。
二、评估范围与目标
- 评估范围:本次评估覆盖支撑信息网络传播视听节目业务的所有信息系统,包括内容采集、制作、存储、传输、分发、播控、用户管理、计费认证等环节涉及的软硬件、网络设备、数据及管理流程。
- 评估目标:识别信息系统中存在的安全风险,评价现有安全措施的有效性,提出风险处置建议,为安全管理决策提供依据,确保视听节目业务安全稳定运行。
三、评估依据
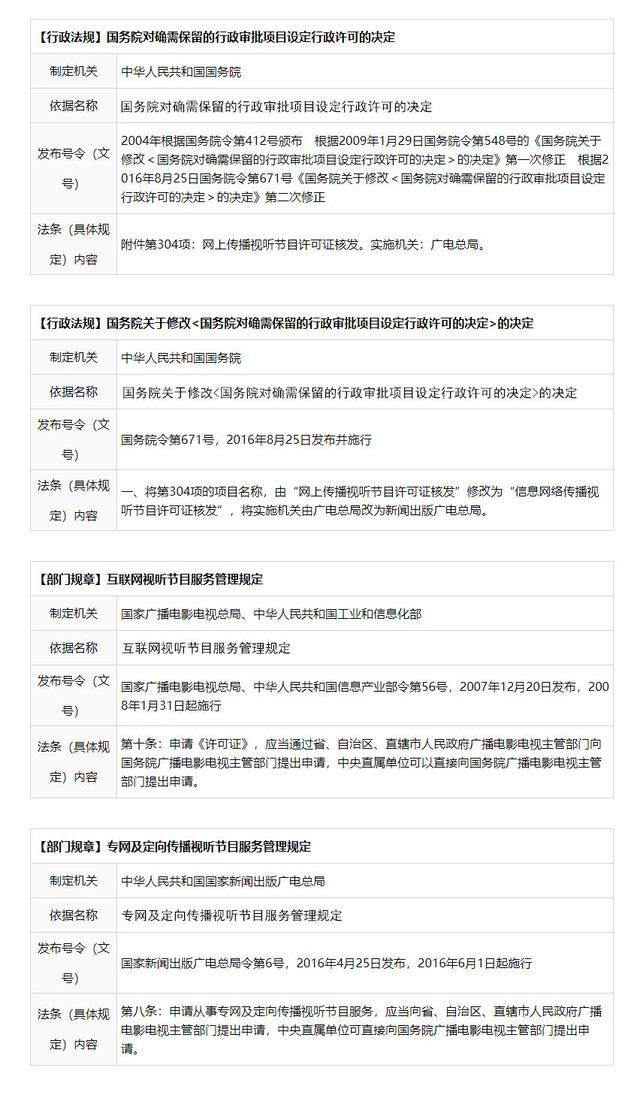
- 《中华人民共和国网络安全法》
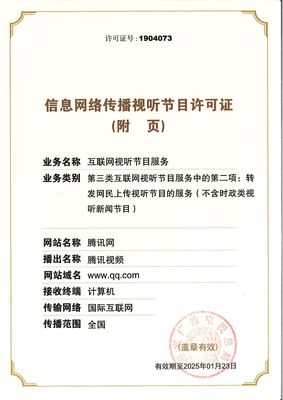
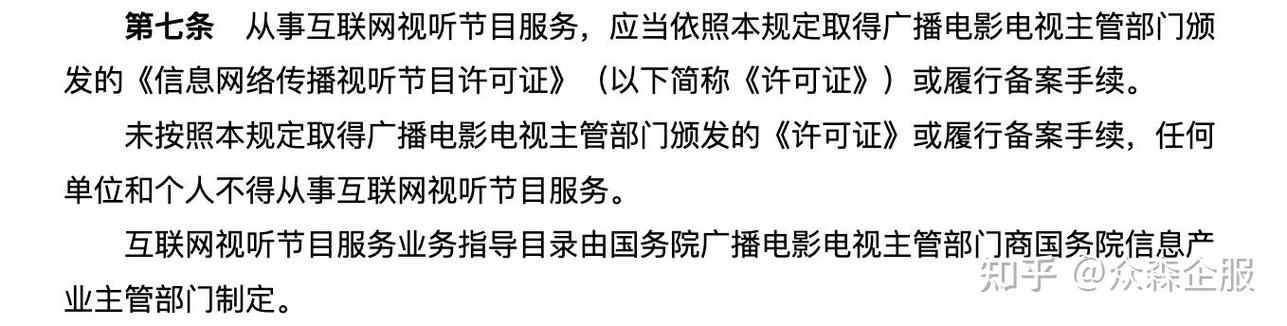
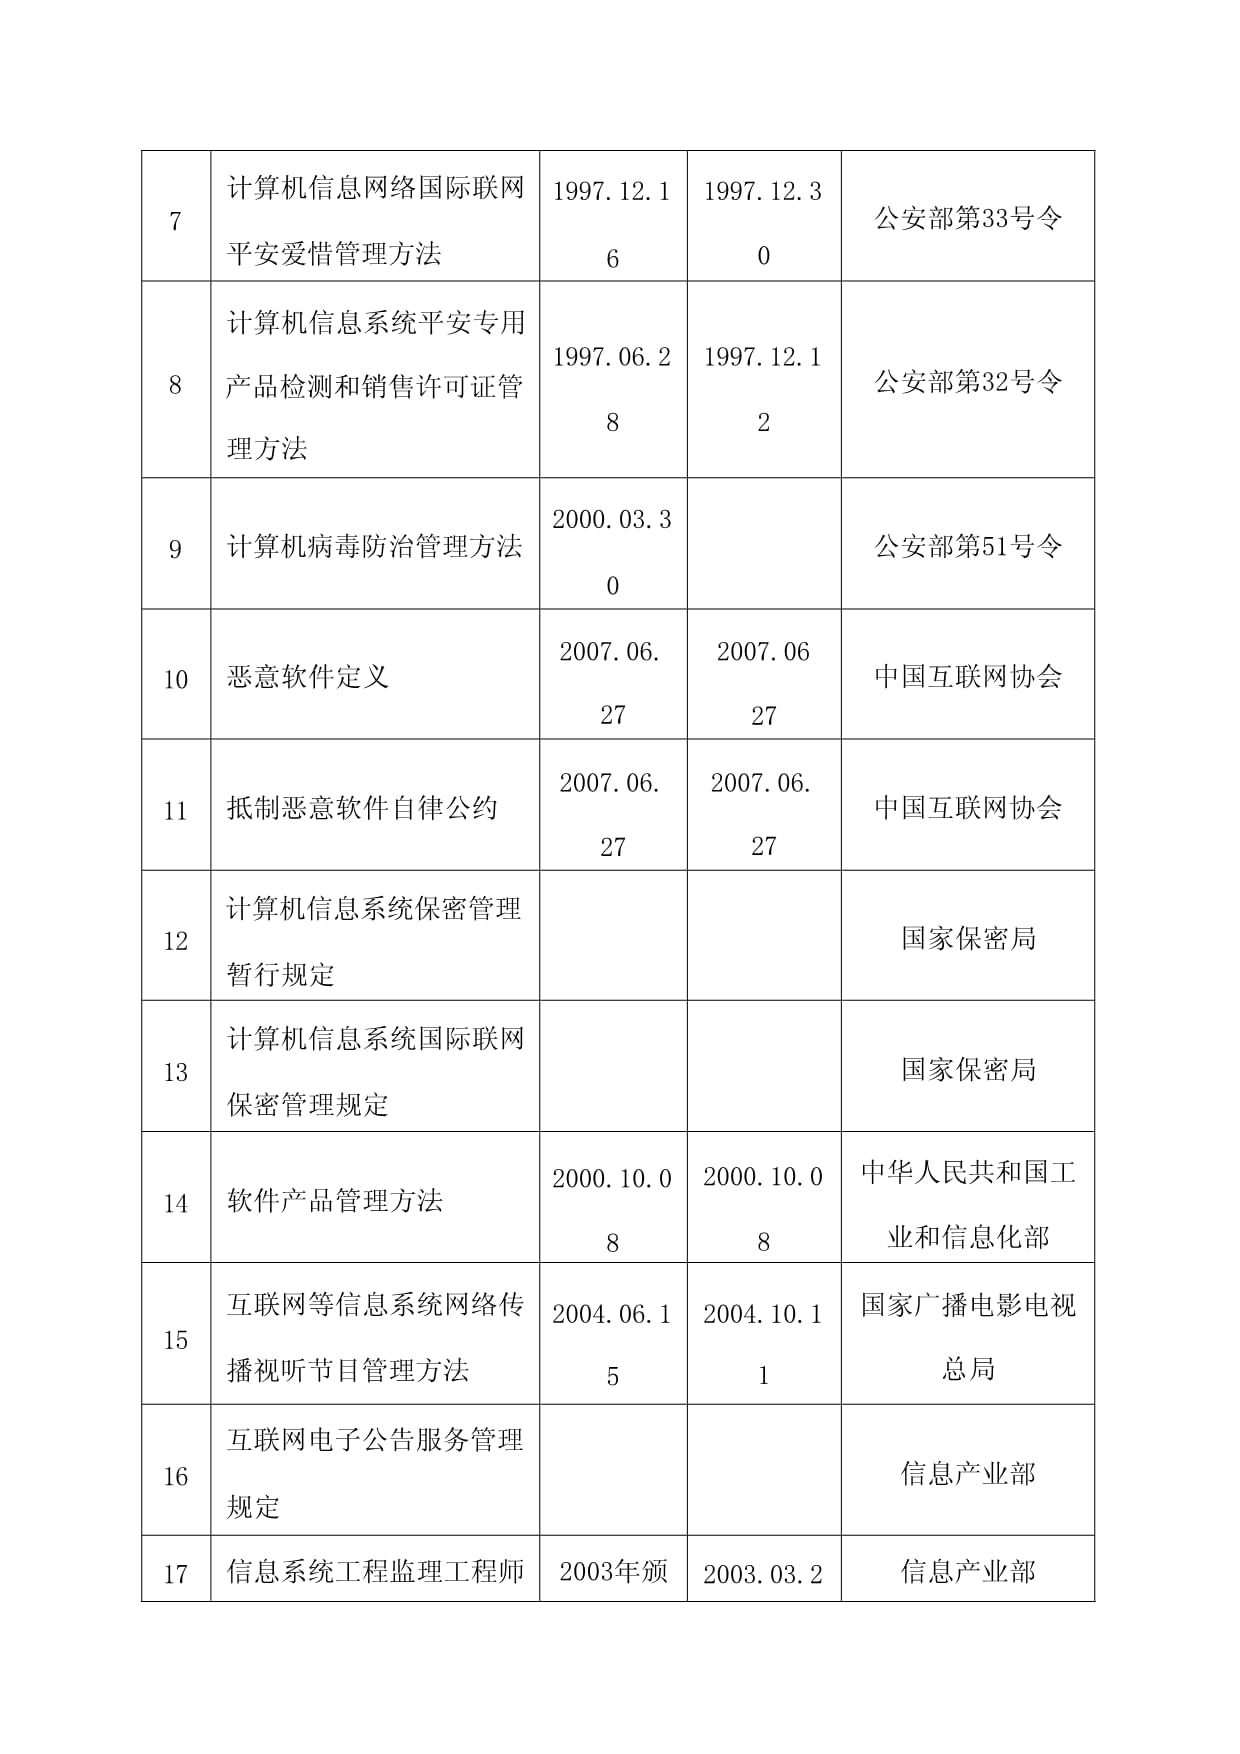
- 《信息网络传播视听节目管理办法》
- 《信息安全技术 网络安全等级保护基本要求》(GB/T 22239-2019)
- 《信息安全技术 信息安全风险评估规范》(GB/T 20984-2007)
- 《广播电视网络安全管理办法》
- 其他相关行业标准及规范
四、资产识别与价值分析
- 关键资产识别
- 物理资产:服务器、存储设备、网络设备、安全设备、机房环境等。
- 软件资产:操作系统、数据库、中间件、业务应用系统(内容管理系统、流媒体服务器、播控系统等)。
- 数据资产:节目内容、用户信息、计费数据、日志数据、配置信息等。
- 服务资产:内容分发服务、认证授权服务、节目播出服务等。
- 人员资产:系统管理员、内容审核员、运营人员等。
2. 资产价值分析
根据资产在业务中的重要性、敏感程度及受影响后的损失程度,将资产价值分为高、中、低三级。其中,核心业务系统、用户敏感信息及节目内容数据价值为高;一般业务系统及内部管理数据价值为中;其他辅助资产价值为低。
五、威胁识别
- 外部威胁
- 黑客攻击:利用系统漏洞进行入侵、拒绝服务攻击、网页篡改等。
- 恶意代码:病毒、蠕虫、木马、勒索软件等。
- 网络扫描与嗅探:探测系统漏洞与敏感信息。
- 社会工程:通过欺骗手段获取权限或信息。
- 内部威胁
- 误操作:管理员或用户配置错误、删除数据等。
- 恶意内部人员:越权访问、数据泄露、破坏系统。
- 权限滥用:合法用户超越授权范围操作。
- 环境威胁
- 自然灾害:火灾、水灾、地震等。
- 电力故障:断电、电压不稳。
- 设备故障:硬件老化、网络中断。
- 管理威胁
- 安全制度缺失:未建立完善的安全策略和流程。
- 人员安全意识不足:缺乏培训,易受攻击。
- 供应链风险:第三方服务或产品存在安全缺陷。
六、脆弱性识别
- 物理环境脆弱性
- 机房出入控制不严,未设置门禁或监控。
- 电力供应无冗余,无UPS或备用发电机。
- 防火、防水、防雷措施不完善。
- 网络脆弱性
- 网络架构不合理,未划分安全域。
- 边界防护不足,防火墙策略宽松。
- 未部署入侵检测/防御系统。
- 远程管理未使用加密通道。
- 主机脆弱性
- 操作系统未及时更新补丁。
- 存在弱口令、默认账户。
- 未安装防病毒软件或病毒库过期。
- 未遵循最小权限原则。
- 应用脆弱性
- Web应用存在SQL注入、跨站脚本等漏洞。
- 身份认证机制不完善,如无多因素认证。
- 会话管理不安全,如会话固定。
- 未对用户输入进行有效验证。
- 数据脆弱性
- 敏感数据未加密存储或传输。
- 备份机制不完善,未定期测试恢复。
- 数据访问控制不严格,存在越权风险。
- 管理脆弱性
- 安全管理制度不健全,执行不到位。
- 人员离职未及时调整权限。
- 缺乏安全培训与应急演练。
- 未进行定期安全评估与审计。
七、风险分析
根据威胁发生后可能利用的脆弱性,结合资产价值,计算风险值。风险值 = 资产价值 × 威胁频率 × 脆弱性严重程度。风险等级分为高、中、低。
- 高风险
- 核心业务系统存在高危漏洞且未修复,可能被远程利用导致服务中断或数据泄露。
- 用户敏感信息明文存储,易被窃取。
- 缺乏有效的边界防护,易遭受大规模DDoS攻击。
- 内部人员权限过大,可随意访问敏感数据。
- 中风险
- 操作系统未及时打补丁,存在已知漏洞。
- 日志审计不完善,难以追溯安全事件。
- 备份数据未加密,存在泄露风险。
- 物理访问控制不严,可能被非授权进入。
- 低风险
- 个别终端未安装防病毒软件。
- 部分设备配置不当但影响有限。
- 安全意识培训不足,但暂无直接威胁。
八、安全加固建议
- 物理安全
- 加强机房出入管理,部署门禁和视频监控。
- 配备UPS和备用发电机,确保电力供应。
- 完善消防、防水、防雷设施。
- 网络安全
- 合理划分安全域,实施最小权限访问控制。
- 强化边界防护,部署下一代防火墙和IPS。
- 对远程访问采用VPN并启用多因素认证。
- 定期进行漏洞扫描和渗透测试。
- 主机安全
- 及时更新补丁,关闭不必要的端口和服务。
- 删除默认账户,强制使用强口令策略。
- 部署防病毒软件并保持更新。
- 遵循最小权限原则,分离用户权限。
- 应用安全
- 对Web应用进行安全编码培训,修复注入类漏洞。
- 实施多因素认证,加强身份认证。
- 使用安全的会话管理机制,防止会话劫持。
- 对用户输入进行严格验证和过滤。
- 数据安全
- 对敏感数据实施加密存储和传输。
- 建立定期备份和恢复演练机制。
- 实施严格的数据访问控制,记录数据操作日志。
- 安全管理
- 建立健全安全管理制度,明确职责。
- 定期开展安全培训和意识教育。
- 制定应急响应预案,定期演练。
- 对离职人员及时收回权限。
- 定期进行安全风险评估和审计。
九、结论
通过本次安全风险评估,发现信息网络传播视听节目业务信息系统存在若干高、中、低风险。建议按照报告提出的安全加固建议,尽快整改高风险项,逐步完善中低风险项,并建立持续改进的安全管理机制。应定期复评,确保系统安全状况持续符合业务需求和合规要求。
报告编制人:XXX
报告审核人:XXX
报告批准人:XXX
日期:2026年X月X日